Entenda a execução especulativa, a tecnologia que acelera processadores modernos, mas que também introduziu vulnerabilidades de segurança como o Spectre.
Os processadores modernos atingem velocidades impressionantes ao processar centenas de milhares de milhões de instruções por segundo. Um dos pilares deste desempenho é a execução especulativa, uma funcionalidade onde o processador tenta prever o resultado de um programa e executa essas instruções antes mesmo de confirmar se são necessárias, conforme reportado pelo XDA-Developers.
Como funciona a execução especulativa
Esta técnica, que chegou aos processadores de consumo nos anos 90 com o Intel Pentium Pro, utiliza a "previsão de ramificação" (branch prediction). O processador adivinha o caminho que um programa irá seguir, executa-o e armazena os resultados numa cache. Se a previsão estiver correta, o sistema ganha tempo; se estiver errada, os resultados são descartados e o processador volta ao estado anterior, pagando uma pequena penalização de tempo.
O risco de segurança: Spectre e Meltdown
Embora essencial para o desempenho atual, esta otimização de hardware abriu portas a vulnerabilidades como o Spectre e o Meltdown. Através de ataques complexos, um atacante pode treinar o processador para realizar previsões incorretas, forçando-o a aceder a locais de memória que deveriam estar protegidos. Embora o processador descarte a previsão errada, vestígios de dados sensíveis — como chaves de encriptação ou palavras-passe — podem permanecer na cache e ser extraídos.
Consequências para o utilizador
As mitigações implementadas por fabricantes e sistemas operativos, como o Windows, visam desativar ou limitar estas funções especulativas em cenários de risco. Isto tem consequências diretas:
- Impacto no desempenho: Ocorre principalmente em tarefas que exigem a transição frequente entre aplicações e o kernel do sistema operativo. Processadores mais antigos, como a 4.ª geração Intel (Haswell) e anteriores, sentem um impacto mais significativo.
- Necessidade de atualizações: Mesmo com mitigações modernas, a dependência da execução especulativa significa que novas variantes de ataques continuam a surgir. Manter o microcódigo e o kernel atualizados é a forma de mitigar riscos, sendo desaconselhável desativar manualmente estas proteções, mesmo em máquinas mais antigas, para evitar deixar o sistema exposto a ameaças.
Fontes
Antes de comprares, compara no AHT Scan
Vê preços em várias lojas, promoções e histórico observado num único lugar.
 AMD Instinct MI450X: nova GPU reforça flexibilidade na série MI400
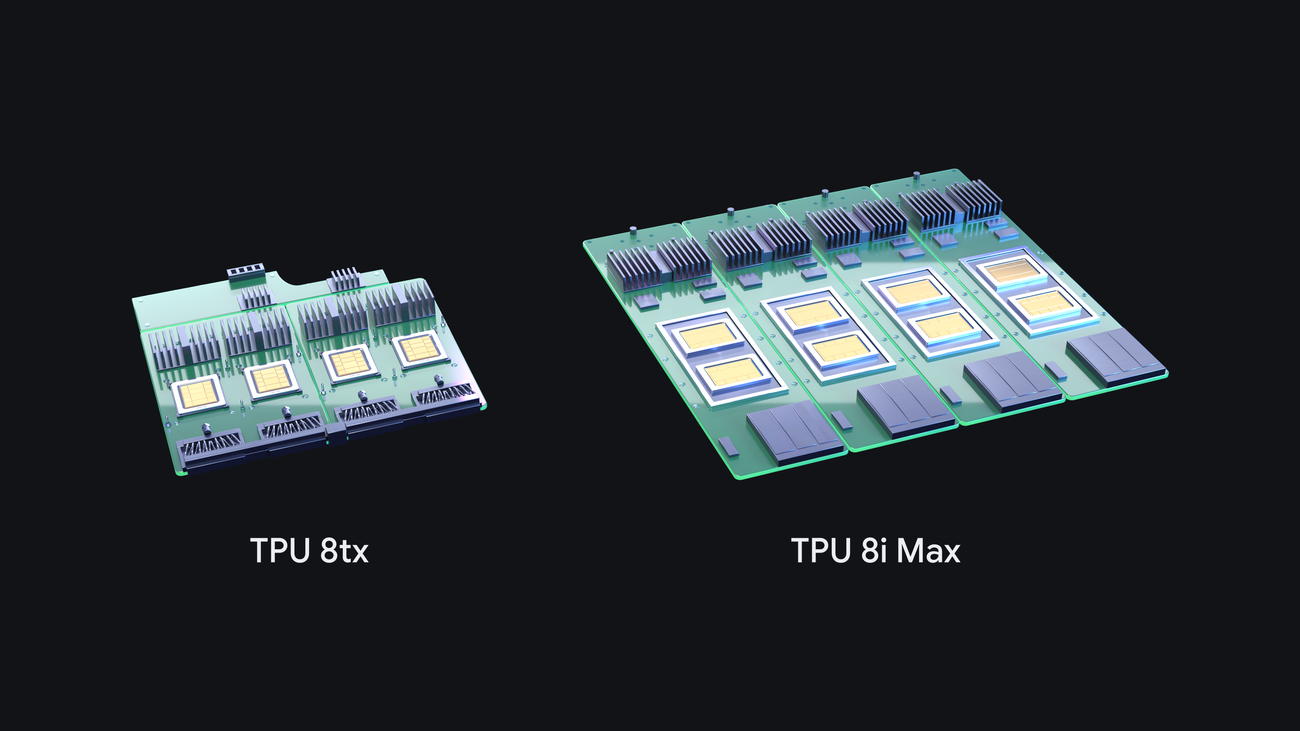 Google expande infraestrutura de IA com novas TPUs focadas em segurança e contexto
 Black Friday: AHT Scan encontra diferenças até 84 € nos preços