A NVIDIA introduziu o runtime OpenShell para reforçar a segurança de agentes de IA autónomos. Saiba como esta infraestrutura protege dados e processos empresariais.
A NVIDIA anunciou o desenvolvimento de novas arquiteturas de segurança destinadas a agentes de inteligência artificial autónomos, focando-se na separação entre o raciocínio do modelo e a execução segura das suas tarefas. A peça central desta estratégia é o OpenShell, um runtime que atua como uma camada de proteção externa, permitindo que as empresas apliquem políticas de controlo de acesso e isolamento de processos (sandboxing) independentemente do modelo de linguagem utilizado.
Segurança como infraestrutura externa
A abordagem da NVIDIA, integrada na sua plataforma de segurança para agentes, visa mitigar riscos críticos como a fuga de dados e a execução de instruções maliciosas, frequentemente designadas por jailbreaks. Ao colocar o controlo num ambiente de execução independente, a NVIDIA permite que as organizações governem as ações dos agentes de forma auditável e baseada em políticas de confiança zero (zero-trust).
A empresa AIM Intelligence, especializada em segurança de IA, está a integrar a sua plataforma Starfort com o OpenShell. Esta colaboração pretende combinar as capacidades de deteção de ameaças da Starfort com a execução isolada do OpenShell, com potenciais aplicações em setores críticos como a energia e a robótica industrial.
Contexto e especialização regional
Além da segurança, a NVIDIA continua a investir na especialização de modelos através da família Nemotron. Um exemplo recente é o dataset Nemotron-Personas-Korea, composto por 7 milhões de personas sintéticas baseadas em estatísticas oficiais coreanas, que serve para ajustar o comportamento de agentes a contextos culturais e estatísticos específicos. Esta tendência de especialização regional sublinha a necessidade de modelos que compreendam as nuances de mercados locais.
O que muda para as empresas em Portugal
Para as empresas portuguesas que integram agentes de IA nos seus fluxos de trabalho, a mudança reside na transição da segurança como uma funcionalidade interna do modelo para uma camada de infraestrutura externa. Embora a NVIDIA não tenha especificado condições de disponibilidade ou suporte linguístico para o mercado português, a arquitetura OpenShell oferece um modelo de governança que pode ser adotado por equipas de engenharia locais para proteger dados sensíveis. A implementação prática dependerá da adoção por fornecedores de serviços de cloud ou da integração direta em infraestruturas internas.
Atualmente, permanecem por esclarecer detalhes sobre a compatibilidade do OpenShell com infraestruturas on-premise comuns em Portugal e os custos de latência associados a esta camada extra de segurança em ambientes de produção em tempo real.
 Google Cloud lança certificação Professional Agentic Architect
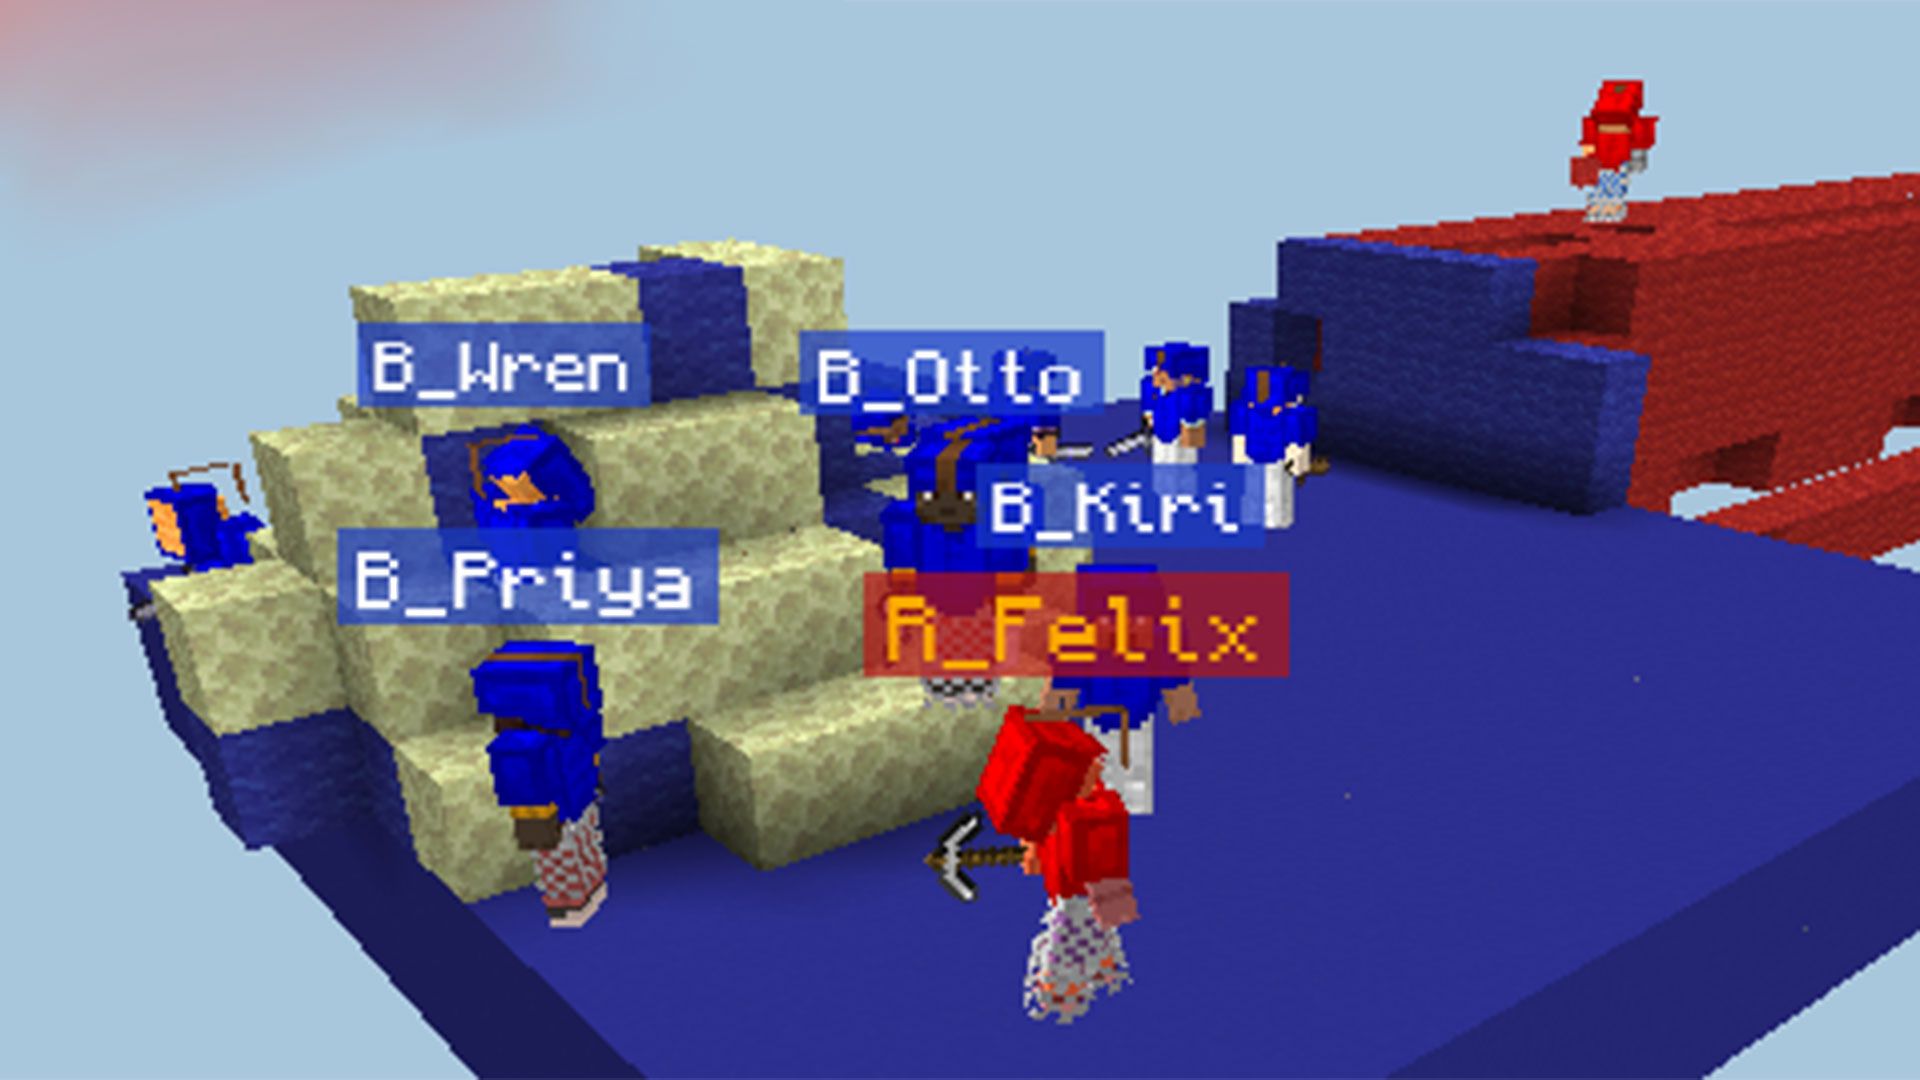 Agentes de IA em Minecraft: a tendência para a burocracia em enxames
 Segurança de agentes de IA: por que a verificação pós-login é essencial