A Ledger está a rever as suas políticas de vendas e proteção contra adulteração física após um ataque à cadeia de abastecimento ter roubado 93 milhões de dólares.
Ledger responde a ataque de 93 milhões de dólares
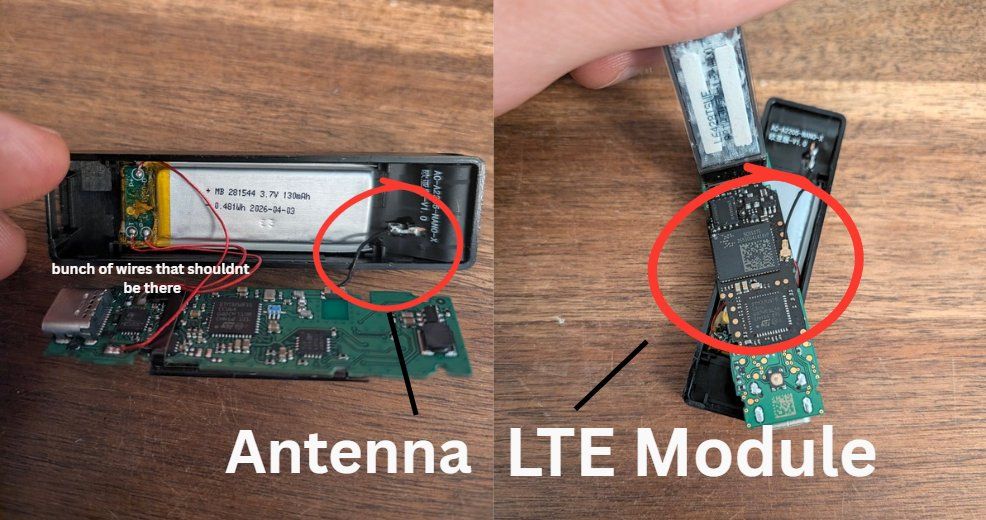
A Ledger, fabricante de carteiras de hardware para criptomoedas, anunciou uma revisão profunda às suas políticas de vendas e aos mecanismos de proteção contra adulteração física dos seus dispositivos. Esta decisão surge na sequência do incidente "Cryptobilis", onde a manipulação física ao longo da cadeia de abastecimento resultou no roubo de 93 milhões de dólares em ativos digitais de utilizadores.
Segundo informações reportadas pela Bloomberg, o ataque envolveu a instalação manual de chips maliciosos em dispositivos novos. Estes componentes, equipados com módulos LTE, permitiam capturar frases de recuperação (seed phrases) no momento em que eram exibidas no ecrã da carteira durante a configuração inicial. A informação era transmitida silenciosamente para servidores externos, contornando o protocolo de verificação de autenticidade da Ledger, uma vez que o hardware espião operava fora do microchip que corre o firmware oficial.
Medidas de segurança e recomendações
Charles Guillemet, CTO da Ledger, confirmou que a empresa está a avaliar a eficácia das proteções anti-adulteração atuais. A empresa instruiu os utilizadores que suspeitem de dispositivos comprometidos — particularmente aqueles adquiridos através de revendedores terceiros não autorizados — a contactar o suporte oficial para orientações de envio e análise técnica.
- Revisão de processos: A Ledger está a reestruturar os requisitos de verificação de distribuidores e a cadeia de custódia.
- Colaboração externa: A empresa convidou investigadores e outros parceiros da indústria para colaborar na auditoria destas práticas de segurança.
- Segurança interna: A Ledger assegura que a sua infraestrutura interna, o código de firmware e os canais de venda direta (Loja Oficial) permanecem seguros e não foram comprometidos.
O CEO da Ledger, Pascal Gauthier, sublinhou que a adulteração física na cadeia de abastecimento é um risco que afeta toda a indústria, e não apenas a sua marca. A recomendação atual para quem adquiriu dispositivos fora dos canais oficiais é a transferência imediata de fundos para uma nova carteira, configurada com uma frase de recuperação gerada num ambiente comprovadamente seguro.
Este incidente reforça a importância de adquirir hardware de segurança apenas através de fontes diretas e verificadas. Para mais contexto sobre como estes ataques têm evoluído, podes consultar os nossos artigos anteriores sobre ataques à cadeia de abastecimento e chips maliciosos em carteiras de hardware.
Fontes
Antes de comprares, compara no AHT Scan
Vê preços em várias lojas, promoções e histórico observado num único lugar.
 Google Cloud antecipa cibersegurança em 2027 com foco em agentes autónomos e integridade de decisões
 Git: 6 vulnerabilidades de segurança corrigidas. Atualize agora
 Gemini 4 Carbon: A nova aposta da Google para agentes de desenvolvimento